Разворачиваю Hugo Extended и тему Blowfish с чистого листа: от подготовки LXC и установки Hugo до создания сайта, подключения темы, настройки структуры контента и первой production-сборки.
Подробный туториал по GitOps для начинающих: разворачиваем Forgejo как собственный git-сервер, Komodo для управления Docker-стеками и настраиваем автодеплой по push, с разбором каждого параметра конфигурации.
Пошагово строим GitOps-схему для Docker Compose: Forgejo хранит конфигурацию в Git, Komodo отслеживает изменения и автоматически обновляет стэки на нескольких серверах.
Устанавливаю Gotify в Docker и настраиваю push-уведомления от Proxmox VE, CrowdSec и Komodo - отдельный канал для инфраструктурных событий, без единого сообщения в общем чате Telegram.
Разбираем реальные ограничения Podman: сеть и порты в rootless-режиме, неполная совместимость с Docker Compose, виртуальная машина на macOS/Windows вместо демона, отсутствие оркестрации на несколько хостов, менее зрелая экосистема и более высокий порог входа для новичков.
Разбор реального кейса: после перехода на отдельную Docker-сеть под каждый compose-стэк упёрся в лимит could not find an available, non-overlapping IPv4 address pool. Почему так происходит, как это продиагностировать и как навсегда решить через default-address-pools в daemon.json.
Обзор Arcane - молодое, но быстро развивающиеся приложение - веб-интерфейс для Docker - и пошаговая инструкция по установке, настройке секретов, подключению существующих compose-проектов и базовой защите сокета.
Пошаговый обзор Dozzle - лёгкого self-hosted инструмента для просмотра логов Docker-контейнеров в реальном времени через веб-интерфейс. Установка через Docker Compose, настройка авторизации, мультихост-режим через агенты и рекомендации по безопасности docker.sock.
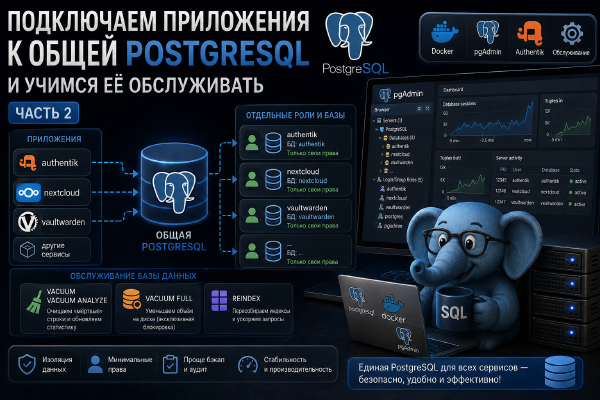
Вторая часть серии про единую PostgreSQL для домашнего сервера. Создаём в pgAdmin отдельного пользователя и базу данных с минимальными правами под конкретное приложение, подключаем Authentik к общей БД вместо его собственного контейнера, и разбираем базовое обслуживание - VACUUM, ANALYZE, REINDEX и когда это вообще нужно делать руками.
Настраиваю self-hosted Postiz и пытаюсь подключить к нему YouTube, VK и RuTube - разбираю реальные шаги, нужные env-переменные и известные баги. В итоге из трех площадок стабильно работает только одна, и честно рассказываю почему.
Пошаговая инструкция по установке Komodo как альтернативы Portainer: docker-compose, MongoDB, bind mount вместо volumes, вход через Authentik (OIDC) и подключение дополнительных хостов через Periphery.
ProHomeLab открыт для авторов, которые хотят поделиться своими знаниями и практическим опытом в мире homelabbing.
Если ты самостоятельно строишь домашнюю инфраструктуру, экспериментируешь с серверами, виртуализацией, контейнерами, сетями, NAS, мониторингом или автоматизацией - мне будет интересно рассказать о твоём опыте на сайте.
Неважно, насколько велика твоя домашняя лаборатория. Ценность представляет не количество серверов в стойке, а реальный опыт, интересные решения и знания, которыми можно поделиться с другими.
О чём можно написать # Тематика блога ProHomeLab достаточно широкая. Например:
построение и развитие homelab; серверное оборудование и его настройка; Proxmox, виртуализация и контейнеризация; Docker, Podman и Kubernetes; NAS, ZFS, Ceph и системы хранения; домашние сети, VLAN, маршрутизация и firewall; reverse proxy, DNS и SSL/TLS; мониторинг, логирование и резервное копирование; автоматизация домашней инфраструктуры; self-hosted приложения и сервисы; информационная безопасность; Linux и другие серверные операционные системы; миграция сервисов и инфраструктуры; разбор интересных проектов и архитектурных решений; практические инструкции и troubleshooting; собственные эксперименты и их результаты. Это далеко не полный список. Если у тебя есть интересная тема, которой нет в этом перечне, всё равно напиши мне.
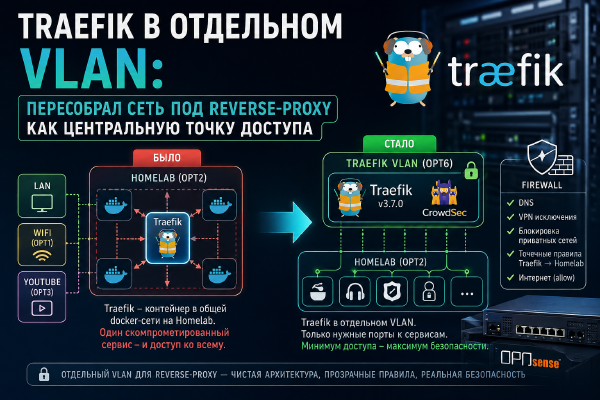
Переношу Traefik в отдельный VLAN и перестраиваю сетевую архитектуру homelab: reverse proxy становится центральной точкой доступа к сервисам, а OPNsense контролирует сетевой доступ между VLAN.
Третья часть серии про Traefik в LXC - установка CrowdSec в тот же контейнер, что и сам Traefik. Коллекции сценариев, профиль реагирования с уведомлениями в Gotify, источники логов (Traefik, syslog, AppSec), и подключение bouncer-плагина обратно к Traefik.
Продолжение серии про Traefik в LXC - от тестового бинарника к рабочей конфигурации. Токен Cloudflare, финальный static config, wildcard-сертификат, защита dashboard через Basic Auth, ротация логов, структура dynamic config и перенос десятка сервисов с Docker labels на file provider. CrowdSec - в планах, отдельным заходом.
Middleware - второй по значимости строительный блок Traefik после роутеров. В этой статье разбираю, что это такое, зачем нужно, как применяется, что такое chain, и прохожусь по всем middleware из открытой версии Traefik с примерами конфигурации, которые использую у себя.
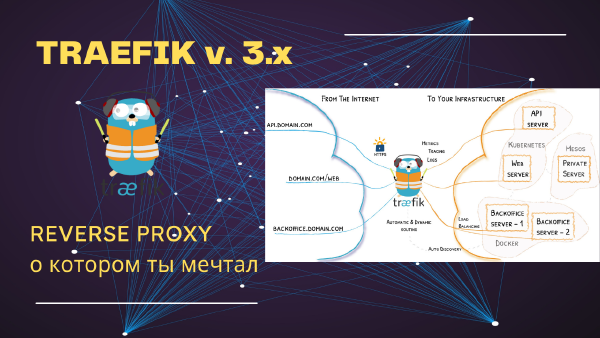
Подробная инструкция по установке и настройке Traefik в LXC-контейнере для организации обратного прокси. Рассмотрены настройка Docker, конфигурация маршрутизации, интеграция с SSL и рекомендации по управлению веб-трафиком.
Разбираю 36 плагинов Obsidian, которые заменили встроенный функционал Trilium Notes после переезда - от Templater и Bases до Excalidraw и Kanban. Сравниваю философию двух систем и объясняю, почему решающим фактором стала поддержка YAML Front Matter для публикации статей через Hugo.
Продолжение цикла статей про домашний NAS на Fedora Server 44. На этот раз настраиваем автоматическое создание и очистку снапшотов ZFS с помощью Sanoid, разбираем политику хранения снимков и systemd-таймеры, а также знакомимся с Syncoid для будущей репликации данных на резервный сервер.
Собираем современный домашний NAS на Fedora Server 44 с файловой системой OpenZFS, веб-интерфейсом Cockpit и файловым сервером Samba. Полная пошаговая инструкция по установке, настройке ZFS, SELinux и публикации SMB-шары.
Практический гайд по OPNsense 26.1 - установка на железо, настройка firewall, GeoIP, FireHOL и CrowdSec, а также мониторинг сети и защита домашней лаборатории.
Полная инструкция по установке и настройке Proxmox Backup Server 4.2.0 для создания надёжной системы резервного копирования виртуальных машин и контейнеров Proxmox VE.
Netbird позволяет публиковать локальные сервисы в интернет без открытия портов, используя безопасные туннели и удобный веб-интерфейс - идеальное решение для домашнего сервера и homelab.
Pangolin позволяет публиковать локальные сервисы в интернет без открытия портов, используя безопасные туннели и удобный веб-интерфейс - идеальное решение для домашнего сервера и homelab.
Подробная инструкция по установке и настройке Grimmory: развёртывание в Docker, добавление книг, организация библиотеки и использование встроенной веб-читалки.
Подробная инструкция по установке и настройке BookLore: развёртывание в Docker, добавление книг, организация библиотеки и использование встроенной веб-читалки.
Разбираю Memos - лёгкое self-hosted приложение для быстрых заметок, своего рода self-hosted замену Google Keep. Что это, кому подойдёт и не подойдёт, и актуальный docker-compose за Traefik с разбором каждой переменной.
Пошаговое руководство по настройке email-уведомлений в Authentik: подключение SMTP, включение уведомлений о событиях, настройка шаблонов писем и проверка доставки.
Подробное руководство по настройке Cloudflare Turnstile - современной альтернативы CAPTCHA для защиты форм входа, регистрации и восстановления пароля без ухудшения пользовательского опыта.
Руководство по настройке двухфакторной аутентификации в Authentik с использованием TOTP и WebAuthn, разбором flows, stages и best practices по безопасности.
Подробное руководство по настройке восстановления пароля в Authentik с разбором flows, stages и policies, а также рекомендациями по защите от username enumeration атак.
Podman - контейнерный движок без демона, ориентированный на безопасность и rootless-режим. Разбираем историю проекта, архитектуру, отличия от Docker, поды, Quadlet и Podlet - и когда есть смысл переходить.
В 2025 году open source столкнулся с проблемами, выходящими за рамки кода: от выгорания и отставок ключевых участников до лицензионных ограничений и давления крупных платформ. Разбираем, что происходило с крупными проектами и как это отражает системные вызовы для всей экосистемы.
Подробное сравнение Karakeep и Linkwarden - self-hosted менеджеров закладок и архивов ссылок. Разбираем функции, отличия, архитектуру, таблицу сравнения и рекомендации для homelab и DevOps.
В этой статье мы собрали самые интересные self-hosted приложения, которые появились в 2025 году. От медиасерверов и инструментов для продуктивности до систем для безопасности и автоматизации - разберём, что стоит попробовать и почему.
Homelabbing - это создание домашней лаборатории для экспериментов с серверами, сетями и сервисами. Он помогает изучать технологии, тестировать новые решения и развивать практические навыки ИТ.
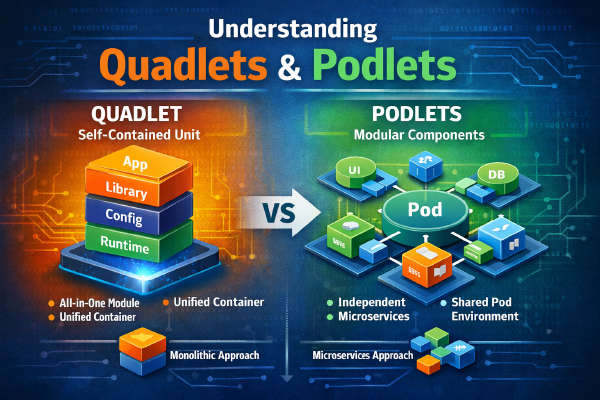
Quadlet - декларативный формат systemd-юнитов для Podman, а Podlet - утилита, которая генерирует эти юниты из podman run и docker-compose.yml. Разбираем оба инструмента на практических примерах и сравниваем с Docker Compose.
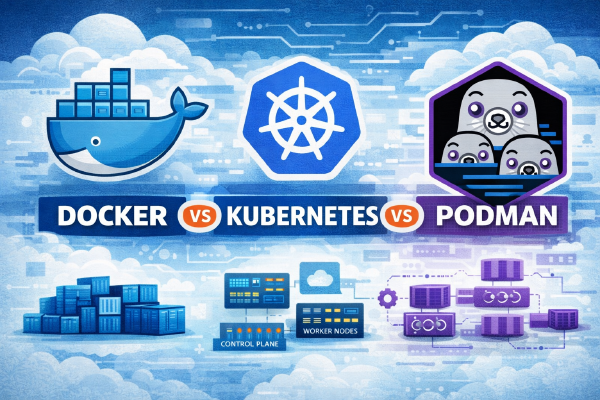
Сравниваем Docker, Podman и Kubernetes: архитектура, безопасность, накладные расходы и реальные сценарии применения - от homelab до production-кластеров.
Подробно объясняем, как Proxy Provider в Authentik добавляет аутентификацию и SSO к любым приложениям. Простая схема потока, ключевые понятия и примеры использования.
Подробный обзор первичной настройки Authentik - open source системы для централизованной аутентификации и авторизации (IdP/SSO). Рассмотрим самые первые шаги по настройке Authentik.
История создания и развития OPNsense - ответвления от проекта pfSense, которое стало самостоятельным и активно развивающимся решением с открытым исходным кодом. Рассматриваем причины форка, философию проекта, ключевые этапы развития и отличия OPNsense от других open-source маршрутизаторов.
Подробная инструкция по установке и настройке Diun для отслеживания обновлений Docker-образов. Рассмотрены шаги по развертыванию, интеграции с уведомлениями и автоматизации мониторинга, чтобы своевременно обновлять контейнеры и повышать безопасность системы.
Пошаговая инструкция по установке и настройке Trilium для организации заметок и баз знаний на личном сервере. Рассмотрены установка через Docker, настройка веб-интерфейса, пользователей и рекомендации по эффективному управлению заметками.
Пошаговая инструкция по установке Vaultwarden -лёгкой self-hosted версии Bitwarden. От базового docker-compose до продвинутой конфигурации с SSO и push-уведомлениями.
Пошаговая инструкция по установке и настройке Nextcloud AIO для развертывания личного облачного сервера. Рассмотрены установка через Docker, настройка пользователей, хранилища и веб-интерфейса, а также интеграция с мобильными устройствами.
Подробная инструкция по установке и настройке Nextcloud в LXC-контейнере - MariaDB как в видео (с опцией внешнего PostgreSQL), опциональные данные на NFS-шаре, PHP-FPM/OPCache/APCu/Redis, живые обновления через notify_push и фото-галерея Memories с транскодированием видео.
Пошаговая инструкция по установке и настройке Mealie для управления рецептами на личном сервере. Рассмотрены установка через Docker, настройка базы данных, веб-интерфейса и мобильного доступа, интеграция с внешними источниками рецептов, а также новые ИИ-функции (импорт рецептов из видео) и стандартизация единиц измерения.
Подробный обзор Authentik - open source системы для централизованной аутентификации и авторизации (IdP/SSO). Рассмотрим зачем нужны IAM-решения, архитектуру, ключевые функции и сравнение с альтернативами.
Пошаговое руководство по объединению хранилищ local-lvm и local в Proxmox в единое логическое хранилище. Рассмотрены команды и настройки, которые помогут эффективно использовать пространство и упростить управление виртуальными машинами и контейнерами.
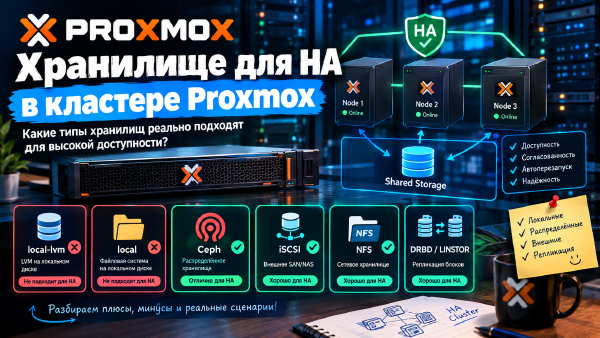
Обзор основных типов хранилищ в Proxmox с поддержкой высокой доступности (HA). Рассмотрены local-lvm, Ceph, NFS, iSCSI, DRBD9/LINSTOR и другие решения, их преимущества и ограничения, а также рекомендации по выбору для надёжного и масштабируемого кластера.
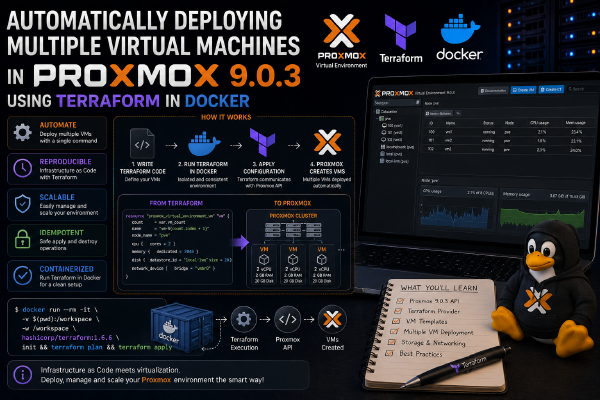
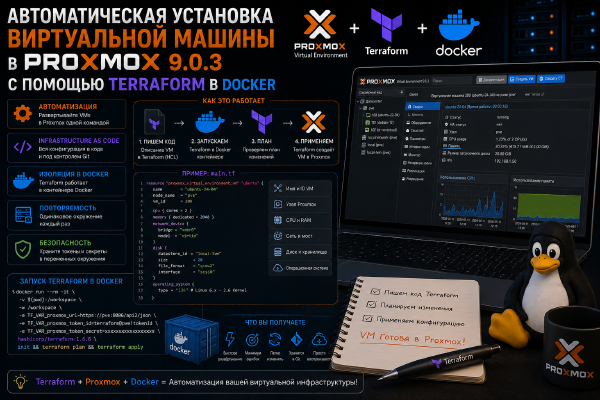
Пошаговое руководство по автоматической установке нескольких виртуальных машин в Proxmox 9.0.3 с использованием Terraform в Docker. Рассмотрены настройка окружения, создание конфигураций Terraform и автоматизация развертывания VM для ускорения работы с Proxmox.
Подробная инструкция по созданию и настройке кластера в Proxmox. Рассмотрены шаги по объединению нескольких узлов, настройке высокодоступных виртуальных машин и контейнеров, а также базовые рекомендации по управлению и мониторингу кластера.
Разбор причин, почему Ceph может быть избыточным для домашнего использования. Рассмотрены сложности в настройке и обслуживании, затраты ресурсов и рекомендации по более простым и эффективным альтернативам для домашнего сервера и Proxmox.
Подробная инструкция по настройке встроенного фаерволла Proxmox для защиты виртуальных машин и контейнеров. Рассмотрены создание правил, настройка сетевых зон, управление трафиком и рекомендации по обеспечению безопасности кластера.
Подробная инструкция по настройке SDN в Proxmox для централизованного управления виртуальными сетями. Рассмотрены создание виртуальных сетевых сегментов, настройка VXLAN, интеграция с фаерволлом и рекомендации по управлению сетевыми ресурсами.
Подробная инструкция по установке и настройке CrowdSec внутри LXC-контейнера. Рассмотрены ключевые шаги от развертывания до интеграции с защитой сервера и мониторингом активности, чтобы быстро обеспечить безопасность виртуализированного окружения.
Подробная инструкция по установке и настройке PostgreSQL на сервере. Рассмотрены шаги по установке, созданию пользователей и баз данных, настройке резервного копирования и базовой безопасности для стабильной и надёжной работы.
Пошаговое руководство по автоматической установке виртуальных машин в Proxmox 9.0.3 с использованием Terraform в Docker. Рассмотрены настройка окружения, создание конфигураций Terraform и автоматизация развертывания VM для ускорения и упрощения работы с Proxmox.
Подробно о TOTP, WebAuthn, passkeys и Passwordless Login: как они работают, их сильные и слабые стороны, а также рекомендации по выбору подходящей технологии для входа в свои сервисы.
Пошаговое руководство по безопасной миграции с Proxmox 8 на версию 9. Рассмотрены подготовка серверов, резервное копирование, обновление пакетов и проверка совместимости виртуальных машин и контейнеров для минимизации простоев.
Пошаговая инструкция по установке и настройке Authelia в Docker - развёртывание, конфигурация 2FA, интеграция с Traefik через forwardAuth и разбор основных параметров конфига.
Пошаговая инструкция по установке и настройке Keycloak для организации SSO и двухфакторной аутентификации с обратным прокси. Рассмотрены конфигурация Docker Compose, первый вход в админку, создание realm и клиента, а также рекомендации по повышению безопасности.
Пошаговая инструкция по установке и настройке Zitadel для организации двухфакторной аутентификации с обратным прокси. Рассмотрены конфигурация пользователей, интеграция с Docker и рекомендации по повышению безопасности веб-сервисов.
Сравнительный обзор популярных решений для аутентификации: Authelia, Authentik, Keycloak и Zitadel. Рассмотрены возможности, плюсы и минусы каждого сервиса, сценарии применения и рекомендации для выбора подходящего инструмента для домашнего или корпоративного использования.
Подробная инструкция по установке и настройке CrowdSec в Docker - контейнере. Рассмотрены шаги от развертывания до интеграции с защитой сервера и мониторингом активности, чтобы быстро обезопасить ваш хостинг и сервисы.
Пошаговая инструкция по установке и настройке Traefik в Docker для организации обратного прокси и управления веб-трафиком. Рассмотрены конфигурация контейнеров, маршрутизация, интеграция с SSL и рекомендации по управлению веб-сервисов.
Подробная инструкция по настройке CloudInit для автоматической конфигурации серверов. Рассмотрены ключевые файлы, параметры и примеры для быстрого развертывания Linux-систем с минимальными усилиями.
Пошаговая инструкция по созданию и настройке шаблонов (Templates) в Proxmox для быстрого развертывания виртуальных машин и контейнеров. Рассмотрены создание шаблонов, сохранение конфигураций и рекомендации по управлению и обновлению образов.
Подробная инструкция по настройке SSL в Proxmox для безопасного доступа к веб-интерфейсу и API. Рассмотрены генерация и установка сертификатов, настройка HTTPS и рекомендации по поддержанию безопасности кластера.
Подробная инструкция по установке и настройке Fedora Server 42. Рассмотрены основные шаги: установка системы, настройка пользователей, сетевых сервисов и базовая конфигурация для безопасного и стабильного сервера.
Пошаговая инструкция по установке и настройке Linkwarden для безопасного управления ссылками. Рассмотрены установка сервера, настройка пользователей, интеграция с браузером и мобильными устройствами, а также базовые настройки безопасности.
Обзор преимуществ и недостатков виртуализации маршрутизатора (OPNsense, pfSense, MikroTik CHR) в Proxmox VE - когда это оправдано, а когда лучше оставить отдельное железо.
Полная инструкция по установке и настройке Audiobookshelf для хранения и прослушивания аудиокниг на личном сервере. Рассмотрены все шаги от установки до веб-интерфейса и мобильного доступа.
Пошаговая инструкция по настройке DNS over HTTPS (DoT) в OPNsense для безопасного и зашифрованного разрешения доменных имен. Рассмотрены конфигурация служб DNS, настройка сертификатов и проверка работы на клиентских устройствах.
Узнайте, как настроить защищённый DNS over TLS в OPNsense с помощью встроенного Unbound DNS-сервера. Пошаговое руководство с конфигурацией и рекомендациями
Подробная инструкция по установке и настройке Kea DHCP в OPNsense. Рассмотрены шаги по конфигурации серверов DHCP, управлению диапазонами IP-адресов, настройке статических назначений и проверке работы сети для надёжного и гибкого распределения адресов.