
Containerization
Docker vs Podman vs Kubernetes - подробное сравнение контейнерных технологий
Эта статья на других языках: EN
Часть 1 из 4 в серии Podman
- Docker vs Podman vs Kubernetes - подробное сравнение контейнерных технологий
- Quadlet и Podlet в Podman - как перестать писать длинные podman run и завести контейнеры под systemd
- Podman - современная альтернатива Docker
- Podman - обратная сторона медали, о каких недостатках стоит знать заранее
Содержание
Docker vs Podman vs Kubernetes - подробное сравнение контейнерных технологий
Если вам понравилась настоящая статья, то можете поддержать автора став спонсором на бусти (ссылка в разделе контакты).
Контейнеризация давно стала стандартом де-факто для доставки и эксплуатации приложений, но под общим словом "контейнеры" на самом деле скрываются инструменты совершенно разного уровня. Docker и Podman - это движки для запуска и сборки контейнеров на одной машине. Kubernetes - это оркестратор, который управляет кластером таких машин. Их часто путают или сравнивают напрямую, хотя это, строго говоря, разные весовые категории. В этой статье я подробно разберу архитектуру, накладные расходы и области применения всех трех, чтобы было понятно, что с чем на самом деле имеет смысл сравнивать.
1. Как соотносятся эти решения
| Решение | Уровень | Основное назначение |
|---|---|---|
| Docker | Container runtime + tooling | Упаковка, запуск и управление контейнерами |
| Podman | Container runtime (без демона) | Альтернатива Docker с упором на безопасность |
| Kubernetes | Оркестрация контейнеров | Управление кластерами и жизненным циклом приложений |
Важно сразу зафиксировать: Kubernetes - не замена Docker или Podman, а надстройка над ними. Кластер Kubernetes все равно где-то внутри использует container runtime (containerd, CRI-O, а исторически - и сам Docker через dockershim, который, к слову, из Kubernetes давно выпилили). Поэтому корректное сравнение выглядит так: Docker vs Podman - это выбор runtime для одной машины, а Kubernetes - отдельный вопрос о том, нужна ли вам оркестрация вообще.
2. Docker
2.1 Архитектура
Docker работает по классической клиент-серверной схеме:
- Docker CLI - то, с чем взаимодействует пользователь;
- dockerd - демон, который постоянно работает в фоне с root-правами и реально управляет контейнерами;
- containerd и runc - более низкоуровневые компоненты, которые непосредственно запускают процессы.
Цепочка вызовов выглядит так: Docker CLI → dockerd → containerd → runc → контейнер. Ключевая деталь здесь - именно dockerd: он есть всегда, работает с максимальными привилегиями и является единой точкой, через которую проходят вообще все операции с контейнерами.
2.2 Основные возможности
- сборка образов через
Dockerfile; - Docker Compose для мультиконтейнерных приложений;
- Docker Hub и совместимость с любыми OCI-реестрами;
- собственные volume- и network-драйверы;
- самая широкая на сегодняшний день экосистема готовых образов, плагинов и обучающих материалов.
2.3 Накладные расходы
С точки зрения ресурсов, главная плата за удобство Docker - постоянно работающий демон. Даже без единого запущенного контейнера dockerd уже занимает какое-то количество памяти (обычно в районе 50-150 МБ, в зависимости от версии и конфигурации) и добавляет лишний слой системных вызовов между командой пользователя и реальным запуском процесса.
С точки зрения безопасности - dockerd по умолчанию работает от root, а значит, теоретическая компрометация демона потенциально дает компрометацию всего хоста. Rootless-режим у Docker существует и постепенно становится удобнее, но по-прежнему требует отдельной настройки и имеет больше практических ограничений (например, по сети и по некоторым функциям хранилища), чем rootless в Podman, где это базовый режим работы, а не надстройка.
2.4 Преимущества
- низкий порог входа - огромное количество готовых туториалов, компоуз-файлов и образов "из коробки";
- максимальная совместимость с существующими CI/CD-пайплайнами и облачными сервисами;
- зрелая экосистема инструментов (Docker Desktop, Docker Scout и так далее).
2.5 Недостатки
- root-демон как потенциальная единая точка отказа и атаки;
- rootless-режим менее зрелый, чем у Podman;
- Docker Desktop для коммерческого использования в компаниях определенного размера требует платной подписки - это стоит учитывать при выборе для рабочих задач, хотя сам движок Docker Engine остается open-source.
3. Podman
3.1 Архитектура
Podman устроен принципиально иначе - без демона:
Podman CLI → conmon → runc/crun → контейнер
Каждый контейнер запускается как обычный дочерний процесс текущего пользователя, без постоянно висящего в фоне посредника. Это не косметическое отличие, а основа всей архитектуры: нет демона - нет единой точки отказа и единой цели для атаки.
3.2 Основные возможности
- rootless-контейнеры по умолчанию, а не как опция;
- полная поддержка
Dockerfileи собственного форматаContainerfile; - запуск обычных
docker-compose.ymlчерезpodman compose- это тонкая обертка, которая вызывает либо оригинальныйdocker-compose, либо отдельный проектpodman-compose; - нативная генерация systemd-юнитов через Quadlet - подробнее об этом у меня есть отдельная статья;
- CLI, практически совместимый с Docker (
alias docker=podmanв большинстве случаев работает без сюрпризов).
3.3 Накладные расходы
Ресурсов Podman в простое потребляет меньше именно потому, что нечему работать в фоне - демона попросту нет. С точки зрения безопасности контейнеры по умолчанию изолированы через user namespaces, современная rootless-сеть построена на pasta (в Podman 6 старый slirp4netns удалили окончательно), а сам Podman хорошо подходит для multi-tenant окружений, где несколько пользователей на одной машине не должны иметь возможность влиять на контейнеры друг друга.
3.4 Преимущества
- повышенная безопасность за счет daemonless-архитектуры и полноценного rootless-режима;
- меньше накладных расходов, что особенно заметно на серверах и VPS с ограниченными ресурсами;
- полностью open-source без каких-либо коммерческих ограничений на использование, а с 2025 года еще и проект CNCF, то есть не завязан на одну компанию.
3.5 Недостатки
- заметно меньше обучающих материалов и готовых рецептов, чем у Docker - многое приходится гуглить или разбираться по документации;
podman-composeисторически менее зрелый и не на 100% совместим с полным синтаксисом Docker Compose (частично это обходится запуском оригинальногоdocker-composeповерх сокета Podman - подробности в статье про недостатки ниже);- часть Docker-ориентированных инструментов и GUI из коробки рассчитана именно на сокет
dockerd, и с Podman требует либо совместимого API-сокета (podman system service), либо доработки напильником.
Если хочется погрузиться в Podman глубже, чем позволяет формат сравнительной статьи, у меня есть два отдельных материала: подробный разбор архитектуры и истории проекта в статье Podman - современная альтернатива Docker, и честный список реальных ограничений в статье Podman - обратная сторона медали.
4. Kubernetes
4.1 Архитектура
Kubernetes - это распределенная система оркестрации, а не runtime сам по себе. У него принципиально другой масштаб: не один хост, а кластер узлов.
Control Plane отвечает за состояние всего кластера:
- API Server - точка входа для всех запросов;
- Scheduler - решает, на каком узле запустить под;
- Controller Manager - следит, чтобы фактическое состояние соответствовало желаемому;
- etcd - распределенное хранилище состояния кластера.
Worker Nodes непосредственно выполняют рабочую нагрузку:
- kubelet - агент, который управляет подами на узле;
- container runtime (containerd, CRI-O - именно на этом уровне Kubernetes и обращается к тому, что мы обсуждали выше);
- kube-proxy - сетевые правила и балансировка внутри кластера.
4.2 Основные возможности
- self-healing - автоматический перезапуск упавших подов;
- горизонтальное и вертикальное автомасштабирование;
- service discovery и встроенная балансировка нагрузки;
- rolling updates без простоя;
- полностью декларативная конфигурация через YAML-манифесты.
4.3 Накладные расходы
Здесь Kubernetes честно проигрывает по простоте: даже одноузловой кластер (тот же k3s или minikube) требует заметно больше ресурсов, чем Docker или Podman - реалистичный минимум для комфортной работы начинается от 1-2 ГБ RAM, etcd довольно требователен к дисковым IOPS, а сама установка и последующее сопровождение кластера - отдельная область знаний, а не пара команд в терминале.
4.4 Преимущества
- фактический индустриальный стандарт оркестрации;
- высокая масштабируемость и отказоустойчивость;
- де-факто обязательное решение для serious production и high availability.
4.5 Недостатки
- явный overkill для одиночного сервера или домашней лаборатории;
- высокий порог входа - concepts вроде Ingress, Services, ConfigMaps, RBAC нужно осваивать отдельно;
- избыточная сложность для небольших нагрузок, где с задачей прекрасно справится один сервер с Podman и Quadlet-юнитами.
5. Прямое сравнение
5.1 Docker vs Podman
| Критерий | Docker | Podman |
|---|---|---|
| Демон | Есть (dockerd, root) |
Нет |
| Rootless | Ограниченно, требует настройки | Полноценный режим по умолчанию |
| Безопасность | Средняя | Высокая |
| Совместимость CLI/Dockerfile | Эталонная | Почти полная |
| Потребление ресурсов в простое | Выше | Ниже |
| Интеграция с systemd | Через обходные пути | Нативная (Quadlet) |
Для серверов и homelab, где нет жесткой необходимости именно в экосистеме Docker Desktop, Podman выглядит логичной и, на мой взгляд, более безопасной заменой.
5.2 Docker/Podman vs Kubernetes
| Критерий | Docker / Podman | Kubernetes |
|---|---|---|
| Назначение | Запуск контейнеров | Оркестрация кластера |
| Масштаб | Один хост | Множество узлов |
| Автовосстановление | Частичное (через Restart= в systemd/Compose) |
Полноценное, встроенное |
| Порог входа | Низкий | Высокий |
6. Типовые сценарии использования
| Сценарий | Рекомендуемое решение |
|---|---|
| Homelab | Podman или Docker - зависит от привычек |
| Одиночный VPS | Podman (меньше накладных расходов, rootless по умолчанию) |
| CI/CD раннеры | Docker или Podman - оба варианта распространены |
| Enterprise production с несколькими серверами | Kubernetes |
| Edge / IoT устройства | Podman - меньше потребление ресурсов |
| Микросервисы с автомасштабированием | Kubernetes |
7. Итоговые выводы
Когда выбирать Docker: нужен максимально быстрый старт, вы учитесь или ведете desktop-разработку, важна максимальная совместимость с готовыми туториалами и существующими пайплайнами - у Docker в этом смысле до сих пор нет равных по объему материалов.
Когда выбирать Podman: речь про сервер или VPS, где повышенные требования к безопасности и хочется rootless-контейнеры без танцев с бубном, а инфраструктура и так завязана на systemd - для homelab и self-hosting лично я считаю Podman более осмысленным выбором по умолчанию.
Когда выбирать Kubernetes: нужно реальное масштабирование, высокая доступность и production-кластер из нескольких узлов, либо вы изначально строите cloud-native архитектуру. Для одного сервера дома Kubernetes почти всегда избыточен - тут Podman с Quadlet-юнитами закроет задачу проще и с меньшими накладными расходами.
Никакого универсального победителя тут нет - это три инструмента для разных по масштабу задач, и выбор должен определяться реальным сценарием использования, а не тем, что "все так делают".
Полезные ссылки:
Похожие статьи
Quadlet и Podlet в Podman - как перестать писать длинные podman run и завести контейнеры под systemd
Quadlet - декларативный формат systemd-юнитов для Podman, а Podlet - утилита, которая генерирует эти юниты из podman run и docker-compose.yml. Разбираем оба инструмента на практических примерах и сравниваем с Docker Compose.
Podman - современная альтернатива Docker
Podman - контейнерный движок без демона, ориентированный на безопасность и rootless-режим. Разбираем историю проекта, архитектуру, отличия от Docker, поды, Quadlet и Podlet - и когда есть смысл переходить.
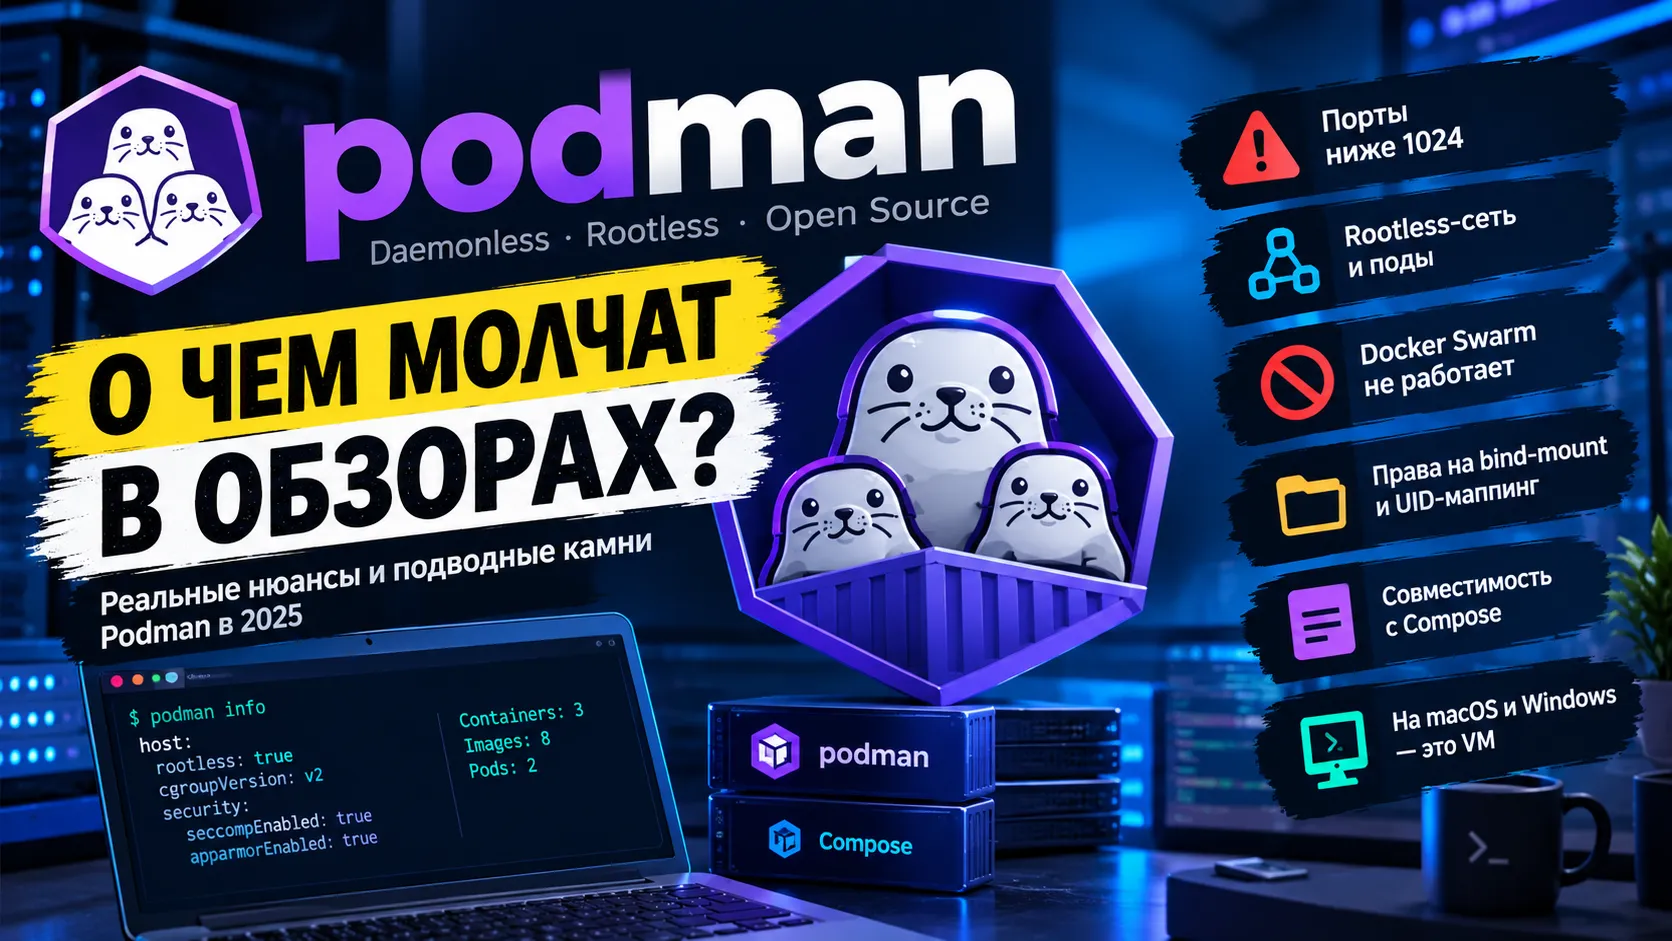
Podman - обратная сторона медали, о каких недостатках стоит знать заранее
Разбираем реальные ограничения Podman: сеть и порты в rootless-режиме, неполная совместимость с Docker Compose, виртуальная машина на macOS/Windows вместо демона, отсутствие оркестрации на несколько хостов, менее зрелая экосистема и более высокий порог входа для новичков.