
Monitoring & Logs
Dozzle - удобный просмотр логов Docker-контейнеров в реальном времени
Эта статья на других языках: EN

Часть 17 из 24 в серии Self-Hosting
- Плюсы и минусы Fedora Server 42
- Обзор Linkwarden - Современный self-hosted менеджер закладок
- Начальная установка PostgreSQL и pgAdmin в Docker с помощью Docker Compose для новичков. Часть 1
- Mealie - self-hosted приложение для рецептов, планирования питания и списка покупок
- Vaultwarden - установка на сервере, альтернатива Bitwarden
- Diun - уведомления об обновлениях Docker-образов
- Как обновлять серверные варианты дистрибутивов Linux
- Homelab с нуля - какое железо взять, что поставить и какой сервис поднять первым
- Лучшие self-hosted приложения 2025 года - личная подборка
- Лучший менеджер закладок - Linkwarden или Karakeep
- BookLore - self-hosted библиотека и читалка для вашей коллекции книг
- Grimmory - self-hosted библиотека и читалка для вашей коллекции книг
- Pangolin - простой способ открыть доступ к homelab
- NetBird - публикация сервисов без белого IP и проброса портов
- Postiz - пытаюсь автоматизировать YouTube, VK и RuTube, и почему из трех работает только один
- Подключаем приложения к общей PostgreSQL и учимся ее обслуживать. Часть 2
- Dozzle - удобный просмотр логов Docker-контейнеров в реальном времени
- Docker уперся в лимит сетей - как я это диагностировал и починил через default-address-pools
- Gotify - свой собственный сервер push-уведомлений для гипервизора и не только
- Forgejo + Komodo - превращаем Docker Compose в GitOps
- GitOps для homelab - разворачиваем Forgejo и Komodo с нуля
- GitLab, Gitea и Forgejo. Сравнение не для снобов - кому что подходит для homelab
- Автообновление Docker-контейнеров - Renovate + Forgejo + Komodo
- Matrix Synapse - разворачиваем свой сервер для децентрализованного чата
Содержание
Если вам понравилась эта статья, вы можете стать спонсором на Boosty.
Статья актуализирована под Dozzle 11.3: мастер первичной настройки, вход через GitHub и OIDC, обновление и автообновление контейнеров с автоматическим откатом, собственные сертификаты для агентов, метрики хоста и размер контейнеров на диске.
Что такое Dozzle
Dozzle - это легкое open-source веб-приложение для просмотра логов Docker-контейнеров в реальном времени, без баз данных, без сложной настройки и без хранения логов где-либо, кроме самого Docker.
Сайт проекта: dozzle.dev
Исходный код: github.com/amir20/dozzle
По сути, Dozzle - это удобная веб-обертка над docker logs -f, только сразу для всех контейнеров хоста, с поиском, подсветкой и приятным интерфейсом, в котором легко ориентироваться, вместо голого терминала.
Основные возможности:
- Просмотр логов всех контейнеров в реальном времени через браузер
- Поиск и фильтрация по тексту и регулярным выражениям
- Подсветка уровней логирования и pretty-print для JSON-логов
- Статистика по контейнерам - CPU, память, сеть, а с версии 11.3 еще и сколько каждый контейнер занимает на диске
- Метрики самого хоста - аптайм, нагрузка, заполненность диска
- Запуск/остановка/перезапуск и обновление контейнеров прямо из интерфейса (опционально)
- Проверка, не вышел ли новый образ, и автообновление контейнеров по расписанию с откатом при неудаче
- Алерты по логам, метрикам и событиям Docker
- Скачивание логов файлом
- Мультихост-режим - один Dozzle показывает логи с нескольких серверов сразу
За лето и осень 2026 года Dozzle прошел путь от версии 10.7 до 11.3 и из «мне просто посмотреть логи, одним глазком» превратился во вполне себе хороший рабочий инструмент. У приложения появился мастер первичной настройки, нормальный вход через OIDC и даже замена Watchtower. Все это по-прежнему опционально - если нужны только логи, Dozzle остается тем же маленьким контейнером, к которому ты привык.
Зачем нужен Dozzle
Если у вас на сервере крутится больше пары контейнеров, рано или поздно наступает момент, когда нужно быстро посмотреть, что происходит - у Nextcloud, у Authentik, у только что упавшего сервиса и так далее. Вариантов немного:
- лезть по SSH и гонять
docker logs -f <container>по одному контейнеру за раз; - ставить полноценный стек мониторинга (Loki + Grafana, ELK) - долго, тяжело и возможно избыточно для домашнего сервера, с учетом сложности настройки;
- поставить Dozzle - один маленький контейнер, который сразу дает веб-интерфейс со всеми логами хоста.
Dozzle - это не замена полноценному логированию с долгим хранением (для этого безусловно лучше подойдет связка Loki/Mimir/Grafana - статья про разворачивание такого стека уже готовится, ссылку добавлю сюда после публикации), а быстрый и легкий инструмент «посмотреть, что происходит прямо сейчас» - и для домашнего сервера этого, как правило, более чем достаточно.
Кстати, если вы уже читали статью про Diun - это отличная пара инструментов. Diun сообщает, когда вышло обновление образа, а Dozzle помогает сразу посмотреть логи контейнера после того, как вы его обновили, и убедиться, что все поднялось штатно. Но, правда, с версии 11 Dozzle и сам умеет находить и ставить обновления - об этом ниже, в разделе «Обновление контейнеров из Dozzle», так что Diun в настоящий момент это скорее дань прошлому. Но все равно приложение отличное.
Установка через Docker Compose
Базовый docker-compose.yml:
services:  dozzle:    image: amir20/dozzle:latest    container_name: dozzle    volumes:      - /var/run/docker.sock:/var/run/docker.sock      - ./data:/data                   # пользователи, настройки, алерты, сессии    environment:      - TZ=Europe/Moscow      - DOZZLE_NO_ANALYTICS=true       # отключаем отправку анонимной телеметрии      - DOZZLE_TAILSIZE=300            # сколько последних строк подгружать при открытии    restart: unless-stopped    security_opt:      - no-new-privileges:true    networks:      proxy:    labels:      - "traefik.enable=true"      - "traefik.http.routers.dozzle.entrypoints=web"      - "traefik.http.routers.dozzle.rule=Host(`dozzle.stilicho.ru`)"      - "traefik.http.middlewares.dozzle-https-redirect.redirectscheme.scheme=https"      - "traefik.http.routers.dozzle.middlewares=dozzle-https-redirect"      - "traefik.http.routers.dozzle-secure.entrypoints=websecure"      - "traefik.http.routers.dozzle-secure.rule=Host(`dozzle.stilicho.ru`)"      - "traefik.http.routers.dozzle-secure.tls=true"      - "traefik.http.routers.dozzle-secure.tls.certresolver=cloudflare"      - "traefik.http.routers.dozzle-secure.service=dozzle"      - "traefik.http.services.dozzle.loadbalancer.server.port=8080"      - "traefik.docker.network=proxy"
networks:  proxy:    external: true
Запуск сервиса:
docker compose up -dПосле запуска - открой в браузере https://dozzle.stilicho.ru. Dozzle сам находит все запущенные на хосте контейнеры через Docker socket и сразу показывает их логи, а на свежей установке первым делом откроется мастер настройки (о нем в следующем разделе).
Про подключение к Traefik через лейблы подробно рассказано в статье Traefik в Docker.
Зачем папка /data. В ролике ее не было, но для Dozzle 11 она фактически обязательна. В /data хранятся данные о пользователях (users.yml), настройки из мастера (dozzle.yml), алерты и получатели уведомлений, а также секрет, которым подписываются сессии. Если папка /data не сохраняется между перезапусками, секрет каждый раз генерируется заново - и после каждого перезапуска контейнера всех будет выкидывать из интерфейса, а настройки и алерты будут теряться.
Docker socket (/var/run/docker.sock) дает полный доступ к управлению Docker на хосте - по сути это root на хосте. В ролике сокет монтировался с флагом :ro, но, как прямо сказано в документации Dozzle, :ro не ограничивает Docker API: он делает read-only только сам файл сокета на диске, а запросы к API через него проходят как обычно - создавать, удалять и пересоздавать контейнеры все равно можно. Флаг не вредит, но и не защищает на все 100%. Реально ограничить доступ можно только socket-proxy вроде tecnativa/docker-socket-proxy - подробнее в разделе «Безопасность» ниже.
Первый запуск - мастер настройки
Начиная с версии 11.1 при первом запуске (когда /data еще пустой) Dozzle открывает мастер первичной настройки. Он проходит по шагам:
- Вход. Варианты: учетная запись Dozzle (создается
users.yml, провайдерsimple), «Мой прокси» (forward-proxy - авторизацию делает Authentik/Authelia перед Dozzle), OIDC (мастер подскажет, какие переменные прописать) или продолжить без логина. - Actions и shell - разрешить ли управление контейнерами и терминал внутри них. Shell по умолчанию выключен, и включать его без нужды наверно все-таки не стоит.
- Хосты - подключение агентов на других серверах.
- Dozzle Cloud - опциональная привязка к облачному сервису автора приложения (об этом ниже).
- Автообновление - выкл/ежедневно/еженедельно, время и какие контейнеры обновлять. Этот шаг доступен только при включенных actions.
- Перезапуск - Dozzle сам перезапускает свой контейнер, чтобы применить настройки.
Все выбранное сохраняется в /data/dozzle.yml:
authProvider: simpleenableActions: trueenableShell: falseautoUpdate: weeklyautoUpdateTime: "03:00"updateContainers: labelledПеременные окружения (DOZZLE_AUTH_PROVIDER, DOZZLE_ENABLE_ACTIONS, DOZZLE_ENABLE_SHELL, DOZZLE_AUTO_UPDATE и т.д.) имеют приоритет над файлом - так что если вы предпочитаете держать всю конфигурацию в compose, мастер можно просто отключить: DOZZLE_DISABLE_SETUP_WIZARD=true. Запустить его потом можно из Settings → About.
Если в мастере выбрать «без логина», менять настройки из интерфейса можно только в течение 15 минут после первого запуска новой установки. Это защита, но и повод не оставлять свежий Dozzle открытым в сети без присмотра. Проходите все пункты мастера настройки сразу после docker compose up -d.
Совместимость с Traefik - сжатие ломает live-логи (SSE)
Dozzle стримит логи в реальном времени через Server-Sent Events (SSE) - однонаправленный HTTP-поток данных от сервера к браузеру. Апгрейд WebSocket-соединений Traefik обрабатывает автоматически и без дополнительной настройки, но с SSE есть нюанс: если у вас включен compress middleware (часто добавляется глобально для всех сервисов, чтобы сжимать ответы), он может сломать именно этот поток - логи в интерфейсе просто перестанут обновляться в реальном времени, хотя сам Dozzle будет работать без ошибок.
Чтобы это исправить, нужно исключить text/event-stream из сжатия:
http: middlewares: middlewares-compress: compress: excludedContentTypes: - text/event-streamИ применить этот middleware к роутеру Dozzle (или, если compress у вас уже общий для всех сервисов - просто добавить исключение в существующую конфигурацию).
Типичный блок лейблов для сервиса Dozzle с учетом этого нюанса выглядит примерно так:
services: dozzle: image: amir20/dozzle:latest labels: - traefik.enable=true - traefik.http.routers.dozzle.rule=Host(`dozzle.stilicho.ru`) - traefik.http.routers.dozzle.entrypoints=websecure - traefik.http.routers.dozzle.tls.certresolver=letsencrypt - traefik.http.services.dozzle.loadbalancer.server.port=8080Если вы не используете compress middleware глобально - можно ничего не менять, проблема проявляется только при его использовании. Но если после настройки Dozzle логи не обновляются в реальном времени и страницу приходится обновлять вручную - в первую очередь проверьте именно этот момент.
Настройка авторизации
Без настроенной авторизации Dozzle логин не спрашивает - это нормально, только если сервис доступен исключительно изнутри вашей сети или уже закрыт через reverse-proxy с отдельной авторизацией. Вариантов у Dozzle теперь четыре:
| Способ | Кто хранит пользователей | Когда подходит |
|---|---|---|
simple |
Dozzle, в users.yml |
Нет своей системы авторизации |
simple + вход через GitHub/OIDC |
Dozzle, в users.yml |
Те же пользователи, но вход через GitHub, Authentik, Keycloak и т.п. вместо пароля |
oidc |
Ваш identity provider | Пользователи и их права живут в Authentik/Keycloak/Pocket ID, users.yml не нужен |
forward-proxy |
Ваш прокси | Авторизацию целиком делает Authentik/Authelia/Cloudflare Access перед Dozzle |
Простая авторизация (simple)
Проще всего создать пользователя прямо в мастере настройки. Если хочется руками - пользователя генерирует сам образ Dozzle:
mkdir -p ./datadocker run --rm -it amir20/dozzle generate admin --name "Admin" --email admin@stilicho.ru > ./data/users.ymlПароль команда спросит интерактивно, поэтому он не попадет в историю shell. Файл users.yml с хешем пароля попадает в папку ./data, которая уже смонтирована в /data контейнера в compose выше. Остается включить провайдер:
environment: - DOZZLE_AUTH_PROVIDER=simpleУ generate есть еще флаги --user-roles и --user-filter. Можно, например, дать кому-то доступ только к логам определенных контейнеров и без права управлять ими.
Вход через GitHub или OIDC (в рамках способа установки simple)
С версии 11 пользователи из users.yml могут входить не по паролю, а через GitHub или любой OIDC-провайдер - Authentik, Keycloak, Pocket ID, Zitadel. Важный момент: users.yml здесь остается белым списком. Внешний аккаунт, который не привязан ни к одному пользователю из файла, не войдет, и автоматически учетки не создаются. Вход по паролю при этом продолжает работать - пригодится, если OAuth-приложение сломается.
Для GitHub создается OAuth App с callback URL https://dozzle.stilicho.ru/api/auth/callback, а в compose добавляются DOZZLE_AUTH_GITHUB_CLIENT_ID и DOZZLE_AUTH_GITHUB_CLIENT_SECRET.
OpenID Connect (oidc)
Провайдер oidc появился в версии 11.1. Здесь данные о пользователях хранит уже сам identity provider. Dozzle не читает users.yml вообще, а роли (shell, actions, download и т.д.) и фильтры контейнеров берет из токена. Добавили пользователя в Authentik - он может войти, убрали роль - не может. Все просто.
environment: - DOZZLE_AUTH_PROVIDER=oidc - DOZZLE_AUTH_OIDC_ISSUER=https://auth.stilicho.ru/application/o/dozzle/ - DOZZLE_AUTH_OIDC_CLIENT_ID=dozzle - DOZZLE_AUTH_OIDC_CLIENT_SECRET=<секрет_клиента>Redirect URI у провайдера - https://dozzle.stilicho.ru/api/auth/callback. Роли Dozzle ищет в claim dozzle_roles, затем в resource_access.<client-id>.roles и roles.
Claim groups не используется намеренно. В противном случае любой пользователь Authentik, который состоит хоть в какой-то группе, получил бы доступ ко всем логам. Если права у вас завязаны на группы, их нужно смапить в dozzle_roles на стороне провайдера. Как создать OIDC-провайдер в Authentik, я разбирал в статье OIDC, OAuth2 и Proxy Provider в Authentik.
Авторизация через reverse-proxy (forward-proxy)
Если у вас уже настроен Authentik, Authelia или Keycloak (в блоге есть отдельная серия статей про Single Sign On) - можно не заводить еще один отдельный логин, а пустить Dozzle через forward-auth того же прокси:
environment: - DOZZLE_AUTH_PROVIDER=forward-proxy - DOZZLE_AUTH_HEADER_USER=Remote-User # заголовок с именем пользователя, который прокидывает ваш проксиТак Dozzle будет доверять авторизации, уже выполненной на уровне Traefik/Authentik, и не потребует отдельного пароля.
В режиме forward-proxy Dozzle верит заголовку Remote-User в любом запросе, а если прокси не передает заголовок с ролями - выдает пользователю все права. Поэтому порт Dozzle нельзя публиковать напрямую (ports:): любой, кто достучится до контейнера в обход прокси, войдет под кем угодно, просто подставив заголовок. Dozzle должен быть доступен только через Traefik - как в compose-файле выше, где нет секции ports: вообще. Возможно, это я перебарщиваю с безопасностью, но предупрежден - значит вооружен.
При переходе на Dozzle 11 все пользователи один раз разлогинятся. Сессии теперь подписываются случайным секретом из /data/session_secret. Это нормально. А вот если разлогинивает после каждого перезапуска - значит, данные директории /data не сохраняются (см. раздел про установку).
Интерфейс и возможности
После открытия веб-интерфейса доступны:
- список всех контейнеров хоста с индикатором статуса (running/exited/restarting);
- живой стрим логов с автоскроллом и поиском по тексту/regex прямо на лету;
- подсветка уровней логирования (
error,warn,infoи т.д.) и автоматическое форматирование JSON-строк логов в читаемый вид; - вкладка со статистикой контейнера - CPU, память, сеть, диск;
- скачивание лога контейнера файлом за выбранный период (с версии 10.10 - и в JSON);
- при включенных Actions (см. ниже) - кнопки запуска, остановки, перезапуска и обновления контейнера прямо из интерфейса.
Actions - кнопки управления контейнером - по умолчанию выключены и включаются отдельно (или в мастере настройки):
environment: - DOZZLE_ENABLE_ACTIONS=trueВключайте Actions только если действительно нужно управлять контейнерами прямо из Dozzle, и обязательно держите сервис за авторизацией (simple, oidc или forward-proxy из раздела выше) - иначе любой, кто получит доступ к веб-интерфейсу, сможет остановить или перезапустить любой контейнер на хосте. То же самое, только в квадрате, относится к shell (DOZZLE_ENABLE_SHELL=true) - это фактически docker exec из браузера.
Ссылка на веб-интерфейс контейнера
У большинства контейнеров есть свой веб-интерфейс, и с версии 10.10 на него можно поставить ссылку прямо из Dozzle - лейблом dev.dozzle.url:
labels: - "dev.dozzle.url=https://grafana.stilicho.ru"Ссылка появится рядом с именем контейнера - в боковой панели, в таблице и в заголовке страницы контейнера. Приятная мелочь для тех, у кого все идет через Traefik: для контейнеров без этого лейбла Dozzle сам читает правило Host(...) из Traefik-лейблов и предлагает готовый сниппет. Ссылкой он станет, только когда вы впишете лейбл в compose сами.
Метрики хоста и место на диске
С версии 11.2 на карточке хоста показываются аптайм, load average и заполненность диска, на котором лежат данные Docker. Диск работает сразу, а для аптайма и нагрузки контейнеру нужно смонтировать /proc хоста - иначе Dozzle видит только /proc собственного контейнера и честно ничего не показывает:
volumes: - /var/run/docker.sock:/var/run/docker.sock - /proc:/host/proc:ro - ./data:/dataВ версии 11.3 добавилась колонка Disk: сколько занимает writable-слой контейнера плюс его тома. Bind-mount папки (./data:/var/lib/postgresql/data) не учитываются - Docker про их содержимое ничего не знает, так что база в bind-mount будет показывать пару килобайт. Рядом с диском хоста видно и Reclaimable - сколько места можно освободить (неиспользуемые образы, тома, остановленные контейнеры, build cache), то же самое, что docker system df.
Алерты
В версии 10.10 алерты переписали заново. Правило состоит из двух выражений - какие контейнеры смотреть и на что срабатывать. Типы алертов:
- по логам - строка лога подходит под шаблон (5xx, stack trace);
- по метрикам - CPU или память выше порога;
- по событиям - события Docker вроде OOM kill или unhealthy.
Отправлять можно в webhook, Slack, Discord и ntfy, а для webhook - писать свой шаблон payload. Настройки алертов тоже хранятся в /data - еще один аргумент за то, чтобы эта папка сохранялась.
Dozzle Cloud
Dozzle Cloud - опциональный платный (с бесплатным тарифом) облачный сервис от автора Dozzle, который группирует алерты, рассылает их в Telegram, email, push и т.д., а на платных тарифах еще и сам читает логи и ищет проблемы с помощью ИИ-ассистента. Ваш Dozzle подключается к облаку исходящим соединением, входящие порты открывать не нужно.
Но надо понимать, что после привязки логи всех запущенных контейнеров по умолчанию уходят в облако. Для self-hosted инструмента это важный и, как мне кажется, существенный момент. Если облако все-таки нужно, ограничить отправку можно лейблом на контейнере: dev.dozzle.cloud.min_level=warn (только предупреждения и ошибки) или dev.dozzle.cloud.min_level=disabled (ничего). Без привязки Dozzle Cloud ничего никуда не отправляет, и панель облака в интерфейсе не показывается.
Обновление контейнеров из Dozzle
Самое крупное нововведение осени - Dozzle научился обновлять контейнеры и, по сути, может заменить Watchtower.
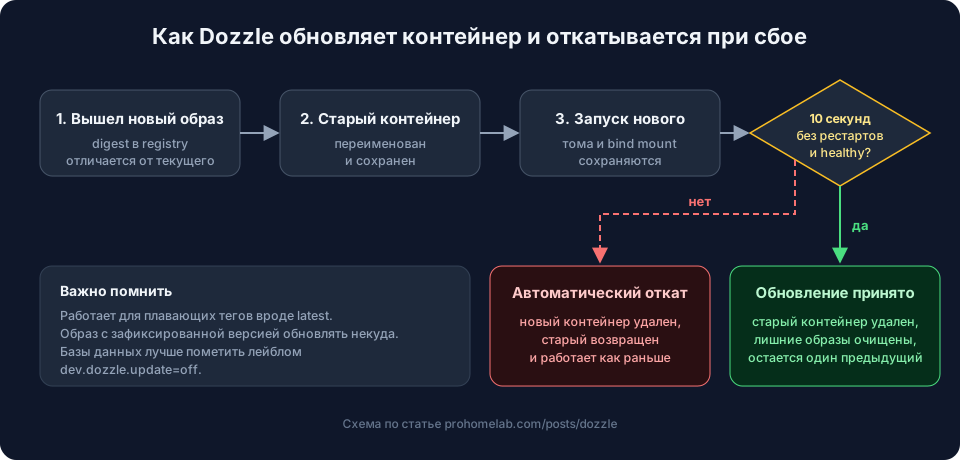
Проверка обновлений. Dozzle сравнивает digest образа, на котором работает контейнер, с тем, что сейчас отдает registry по этому тегу. Делается это с помощью так называемого HEAD-запроса к манифесту, поэтому слои не скачиваются и лимиты Docker Hub не тратятся, а ответы кешируются на 6 часов. Если вышла новая версия - на меню контейнера появляется точка. Проверка работает даже с выключенными actions, а отключается переменной DOZZLE_IMAGE_CHECK_MODE=off (или manual - проверять только по кнопке). Для отдельного контейнера - лейблом dev.dozzle.update=off. Локально собранные образы, образы, закрепленные по digest, и образы из приватных registry не проверяются.
Обновление вручную. При включенных actions у контейнера есть кнопка Update, а на дашборде - кнопка N updates, которая обновляет все выбранные контейнеры разом (на каждом хосте по одному, а сам Dozzle - последним). Смысл это имеет только для «плавающих» тегов вроде latest или stable: контейнер с тегом postgres:18.1 обновлять некуда.
Безопасная замена с откатом. Самое приятное: Dozzle не просто пересоздает контейнер. Старый контейнер переименовывается и сохраняется, пока новый не проработает 10 секунд без перезапусков (и не станет healthy, если у образа есть healthcheck). Если новый контейнер не стартовал, упал, ушел в рестарт или стал unhealthy - Dozzle удаляет его и возвращает старый. Тома и bind mount при обновлении сохраняются, теряется только то, что было записано в writable-слой контейнера. После успешного обновления Dozzle сам чистит старые образы, оставляя один предыдущий для возможного отката.
Автообновление по расписанию. Настраивается в Settings → Updates или в мастере:
environment: - DOZZLE_ENABLE_ACTIONS=true # без actions автообновление не работает - DOZZLE_AUTO_UPDATE=weekly # off / daily / weekly (weekly - по воскресеньям) - DOZZLE_AUTO_UPDATE_TIME=04:00 # время сервера, по умолчанию 03:00 - DOZZLE_UPDATE_CONTAINERS=labelled # off - только сам Dozzle, labelled - по лейблу, all - всеВ режиме labelled (по умолчанию) обновляются только сам Dozzle и контейнеры с лейблом:
labels: - "dev.dozzle.update=auto"Режим all (Everything) - это ровно тот случай, когда postgres:latest в три часа ночи переезжает на новую мажорную версию, которая не умеет читать старые файлы данных, потому что разработчики решили поменять пути внутри контейнера, а ты и не знал. Правда, откат может спасти контейнер, но не нервы. Базы данных и все, что хранит важные данные, помечайте dev.dozzle.update=off. А если хочется, чтобы обновления важных сервисов проходили через вас, для этого есть Diun с уведомлениями или GitOps-подход с Renovate, где каждое обновление - это pull request.
Сам Dozzle тоже обновляется этим же механизмом - через короткоживущий вспомогательный контейнер dozzle-self-update-*. Но только если он запущен с тегом latest: закрепленная версия вроде amir20/dozzle:v11.3.0 не обновляется никогда. Откат уже успешного обновления, которое начало сбоить позже, - функция Dozzle Cloud. Автоматический откат при неудачном старте работает и без облака.
Мультихост-режим (агенты)
Если у вас не один сервер, а несколько (например, Proxmox-кластер с парой нод плюс отдельный мини-ПК) - необязательно поднимать Dozzle на каждом из них. Можно поставить агент на удаленных хостах и подключить их к одному основному Dozzle.
На удаленном хосте:
services: dozzle-agent: image: amir20/dozzle:latest container_name: dozzle-agent command: agent volumes: - /var/run/docker.sock:/var/run/docker.sock ports: - 7007:7007 restart: unless-stoppedНа основном хосте, где стоит веб-интерфейс, добавляем переменную с адресом агента:
environment: - DOZZLE_REMOTE_AGENT=192.168.1.20:7007|docker-01Формат - адрес:порт|имя|группа, имя и группа необязательны. Несколько агентов перечисляются через запятую, а группы сворачиваются в боковой панели и умеют показывать объединенные логи всех хостов группы:
environment: - DOZZLE_REMOTE_AGENT=192.168.1.20:7007|docker-01|Prod,192.168.1.21:7007|docker-02|Prod,192.168.1.30:7007|test|LabАгента можно добавить и из интерфейса - Settings → Hosts → Add host или на шаге «Хосты» в мастере. Такой агент подключается сразу, без перезапуска, и сохраняется в /data/dozzle.yml. Агенты из DOZZLE_REMOTE_AGENT из интерфейса удалить нельзя.
Чтобы на карточке удаленного хоста показывались аптайм и нагрузка, агенту нужно то же монтирование /proc:/host/proc:ro, что и основному Dozzle. Обновляется агент как обычный контейнер - в том числе через автообновление Dozzle.
Не путайте агентов с DOZZLE_REMOTE_HOST. Эта переменная (формат tcp://адрес:2375|имя) нужна для подключения к Docker API, выставленному по TCP, а не к агенту на порту 7007. Для домашней лаборатории агенты - и проще, и безопаснее, чем открывать Docker API в сеть.
Сертификаты агентов - порт 7007 открывает доступ ко всему хосту
Это должен знать каждый, кто пользуется агентами.
Встроенный сертификат, которым агент и основной Dozzle шифруют соединение, одинаковый во всех копиях образа - его можно достать из публичного образа. То есть соединение зашифровано, но агент не может отличить ваш Dozzle от чужого. Любой, кто достучится до порта 7007, может подключить к агенту свой Dozzle, читать все логи хоста и выполнять команды в контейнерах. Переменные DOZZLE_ENABLE_SHELL и DOZZLE_ENABLE_ACTIONS агент при этом не проверяет - они управляют только тем, что показывает интерфейс.
Что с этим делать:
- держать порт 7007 только в приватной сети, а лучше - вообще не публиковать (
ports:), если основной Dozzle и агент в одной Docker-сети; - при добавлении агента из интерфейса оставить включенным переключатель Private certificate (для новых хостов он включен по умолчанию). Dozzle создаст свою пару ключей в
/data/agent_cert.pemи/data/agent_key.pemи выдаст готовый compose для агента с ключами вDOZZLE_CERT_PEM/DOZZLE_KEY_PEM. Сниппет содержит приватный ключ - относитесь к нему как к паролю и не коммитьте его в публичный git; - или сгенерировать собственную пару для основного Dozzle и всех агентов:
docker run --rm -v "$PWD":/out amir20/dozzle:latest generate-certs --cert-out /out/dozzle_cert.pem --key-out /out/dozzle_key.pemФайлы нужно положить и в основной Dozzle, и в каждый агент - по умолчанию они ищутся по путям /dozzle_cert.pem и /dozzle_key.pem:
services:  dozzle-agent:    image: amir20/dozzle:latest    command: agent    volumes:      - /var/run/docker.sock:/var/run/docker.sock    secrets:      - source: cert        target: /dozzle_cert.pem      - source: key        target: /dozzle_key.pem    ports:      - 7007:7007    restart: unless-stopped
secrets:  cert:    file: ./dozzle_cert.pem  key:    file: ./dozzle_key.pem
После этого агент принимает подключение только от Dozzle с той же парой ключей. Перезапускать основной Dozzle и агентов нужно вместе.
Агент нельзя поставить за socket-proxy - он сам по себе заменяет такой прокси. Если хочется ограничить права через socket-proxy, вместо агента используйте подключение к удаленному хосту через DOZZLE_REMOTE_HOST.
Безопасность
:roнаdocker.sockне ограничивает Docker API - запросы на создание, удаление и пересоздание контейнеров через сокет проходят все равно. Если actions не нужны, реально ограничить доступ можно только socket-proxy вродеtecnativa/docker-socket-proxy, который пропускает только нужные эндпоинты Docker API.- Если планируете использовать Actions, shell или автообновление - обязательно включайте авторизацию, иначе это открытая дверь в управление всем Docker-хостом. Даже если у тебя супер-пупер закрытая сеть, все-таки лучше соблюдать общие правила безопасности.
- В мультипользовательском режиме ограничивайте пользователей ролями и фильтрами: без явных ролей пользователь видит все контейнеры, которые видит Dozzle.
- В режиме forward-proxy не публикуйте порт Dozzle напрямую - только через прокси.
- Порт агента 7007 не должен быть доступен никому, кроме основного Dozzle, а если такой гарантии нет - используйте собственные сертификаты.
- Как и любой сервис с доступом к докер-сокету, не выставляйте Dozzle напрямую в интернет без reverse-proxy, SSL и авторизации.
Плюсы и минусы
Плюсы
- Бесплатно и с открытым исходным кодом.
- Действительно нулевая настройка - установил и сразу видишь логи, а с мастером настройки первичная конфигурация занимает пару минут.
- Легкий - минимальный расход ресурсов, отлично подходит для homelab.
- Мультихост-режим через агентов - логи со всех серверов в одном окне.
- Встроенная авторизация, при этом есть возможность закрыть доступ, в том числе через OIDC или forward-proxy с уже имеющимся SSO.
- Обновление контейнеров с автоматическим откатом - может заменить Watchtower.
Минусы
- Логи не хранятся отдельно - Dozzle показывает то, что физически хранит сам Docker, и после ротации/удаления контейнера история пропадает.
- Не замена полноценному стеку логирования (Loki/Grafana, ELK) для долгого хранения и сложной аналитики.
- Actions, shell и автообновление - мощные функции, которые требуют аккуратной настройки авторизации, иначе это риск для безопасности.
- Встроенный сертификат агентов одинаков во всех установках - о собственных сертификатах нужно позаботиться самому.
- Проект заметно разрастается: вместе с Dozzle Cloud и ИИ-ассистентом «простая смотрелка логов» уже не такая простая - хорошо, что все новое опционально.
Заключение
Dozzle - один из тех инструментов, которые ставишь один раз и потом уже не представляешь, как же я жил без него (да нормально жил, скажу я тебе. Но все-таки что-то было не так, да?). Он не заменяет полноценный мониторинг и не хранит логи долго, зато решает основную задачу - быстро посмотреть, что происходит с контейнером прямо сейчас - без доступа к терминалу. С 11-й версией он еще и серьезно переработан. Вход через OIDC, метрики хоста, обновление контейнеров с откатом. Отлично дополняет уже знакомые по моему блогу Diun и панели управления вроде Komodo или Dockhand - вместе они закрывают большую часть повседневных задач по обслуживанию Docker-хоста (хотя они и сами могут показывать логи, если честно).
Полезные ссылки
Похожие статьи
Gotify - свой собственный сервер push-уведомлений для гипервизора и не только
Устанавливаю Gotify в Docker и настраиваю push-уведомления от Proxmox VE, CrowdSec и Komodo - отдельный канал для инфраструктурных событий, без единого сообщения в общем чате Telegram.
Diun - уведомления об обновлениях Docker-образов
Подробная инструкция по установке и настройке Diun для отслеживания обновлений Docker-образов. Рассмотрены шаги по развертыванию, интеграции с уведомлениями и автоматизации мониторинга, чтобы своевременно обновлять контейнеры и повышать безопасность системы.
Подключаем приложения к общей PostgreSQL и учимся ее обслуживать. Часть 2
Вторая часть серии про единую PostgreSQL для домашнего сервера. Создаем в pgAdmin отдельного пользователя и базу данных с минимальными правами под конкретное приложение, подключаем Authentik к общей БД вместо его собственного контейнера, и разбираем базовое обслуживание - VACUUM, ANALYZE, REINDEX и когда это вообще нужно делать руками.