
Networking
Раздельный DNS - гайд от LinuxServer.io
Эта статья на других языках: EN
Часть 2 из 2 в серии Network
- Виртуализация роутера в Proxmox - Плюсы и минусы, подводные камни
- Раздельный DNS - гайд от LinuxServer.io
Содержание
Раздельный DNS - LinuxServer.io
Что такое Split DNS кратко
Термин Split DNS обычно переводят на русский как «разделенный DNS» или «разделенная система доменных имен».
Смысл концепции такой: один и тот же домен (например, stilicho.ru) разрешается по-разному в зависимости от того, с какой сети обращается клиент: внутренней (LAN) или внешней (Интернет).
Примеры перевода и использования:
- Split DNS → Разделенный DNS
- Split-horizon DNS → иногда тоже Разделенный DNS или DNS с разделенным горизонтом
Что такое Split DNS более подробно
Ниже приведен перевод статьи с LinuxServer.io
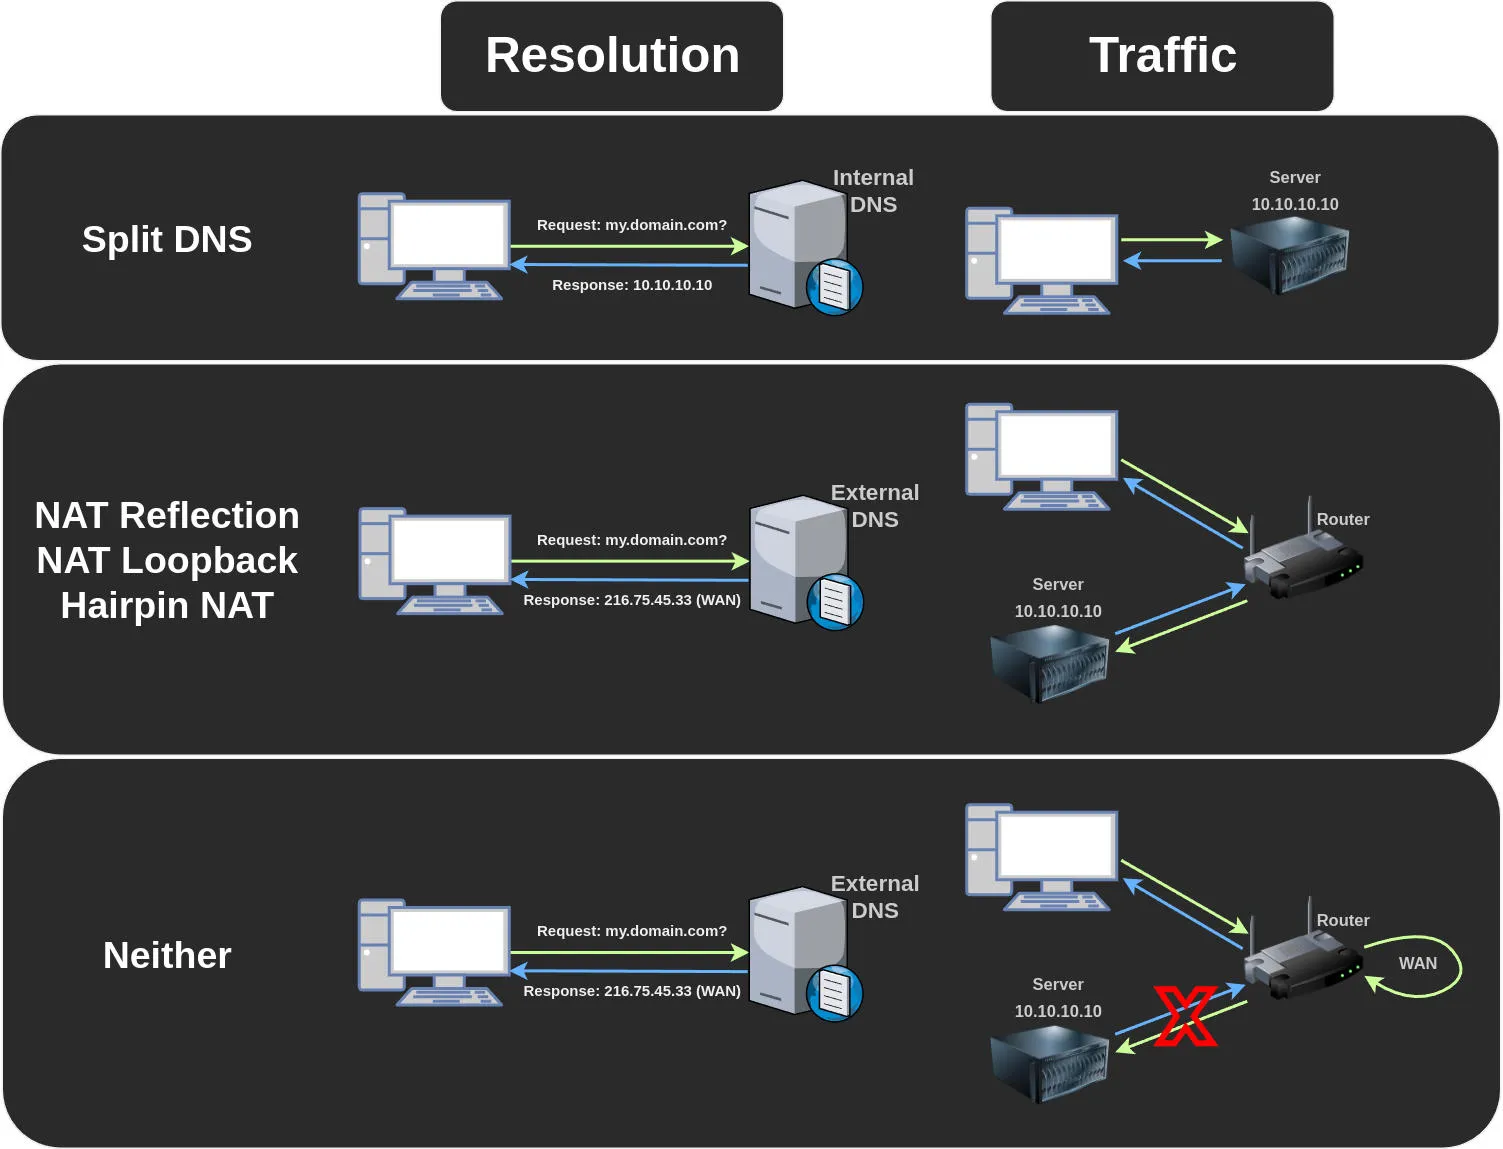
Раздельный DNS позволяет давать разные ответы на DNS-запросы для внутренних и внешних пользователей, поэтому локальным запросам к вашему серверу не придется проходить через маршрутизатор. Это имеет несколько преимуществ:
- Быстрее, так как не нужно проходить через маршрутизатор.
- Обратный прокси-сервер может легко различать внутренние и внешние запросы, разрешая/запрещая их, поскольку NAT отсутствует.
- При отсутствии интернета все продолжает работать.
- Система продолжает работать, даже если DNS-сервер верхнего уровня (ваш интернет-провайдер/Google/OpenDNS и т. д.) недоступен.
Требования
- Внутренний обратный прокси-сервер, прослушивающий порт 80/443.
- Внутренний DNS-резолвер, поддерживающий перезапись или размещение полных DNS-зон.
Популярные конфигурации DNS
В этих примерах предполагается, что domain.com - ваш домен и 10.10.10.10 - ваш обратный прокси-сервер.
OPNsense
Перейдите в раздел Services > Unbound DNS > Overrides > Host Overrides > Добавить:
- Host:
* - Domain:
domain.com - Type:
A or AAAA - IP:
10.10.10.10
pfSense
Перейдите в раздел Services > DNS Resolver > General Setting > Host Overrides > «Добавить».
- Host:
* - Domain:
domain.com - IP Address:
10.10.10.10
Pi-hole и dnsmasq
Включите dnsmasq.d на pihole (требуется только для версии 6 или выше. Ролик был снят на пятой версии) с помощью следующей команды:
sudo pihole-FTL --config misc.etc_dnsmasq_d trueСоздайте файл /etc/dnsmasq.d/domain.conf с таким содержимым:
address=/domain.com/10.10.10.10AdGuard Home
Перейдите в Filters > DNS rewrites > Add DNS rewrite:
- Domain name:
*.domain.com - IP Address:
10.10.10.10
Проблемы с Wireguard
При предоставлении доступа к серверу Wireguard поддомен Wireguard не должен быть разделен, в противном случае соединение будет разорвано при переключении между Wi-Fi и мобильными данными.
Например, вы можете исключить wg.domain.com в AdguardHome, создав еще одну перезапись DNS - с wg.domain.com на wg.domain.com, что исключит его из разделения.
NAT Reflection / NAT Loopback / Hairpin NAT
NAT Reflection является альтернативным вариантом разделения DNS, который может предоставить некоторые, но не все, преимущества разделения DNS. Оно позволяет устройствам локальной сети использовать внешний IP-адрес и получать переадресацию портов без NAT.
Обычно это настройка на определенных маршрутизаторах, которую можно включить с помощью соответствующего флага.
Обратите внимание, что использование прокси-сервера Cloudflare (это то самое оранжевое облако, которое сейчас блокируется РКН) позволит обойти его и по-прежнему отправлять трафик наружу.
Похожие статьи
Виртуализация роутера в Proxmox - Плюсы и минусы, подводные камни
Обзор преимуществ и недостатков виртуализации маршрутизатора (OPNsense, pfSense, MikroTik CHR) в Proxmox VE - когда это оправдано, а когда лучше оставить отдельное железо.
История OPNsense - от m0n0wall до современного файрволла
История создания и развития OPNsense - ответвления от проекта pfSense, которое стало самостоятельным и активно развивающимся решением с открытым исходным кодом. Рассматриваем причины форка, философию проекта, ключевые этапы развития и отличия OPNsense от других open-source маршрутизаторов.
Безопасный DNS - настройка DNS over HTTPS в OPNsense с помощью Unbound DNS
Пошаговая инструкция по настройке DNS over HTTPS (DoT) в OPNsense для безопасного и зашифрованного разрешения доменных имен. Рассмотрены конфигурация служб DNS, настройка сертификатов и проверка работы на клиентских устройствах.