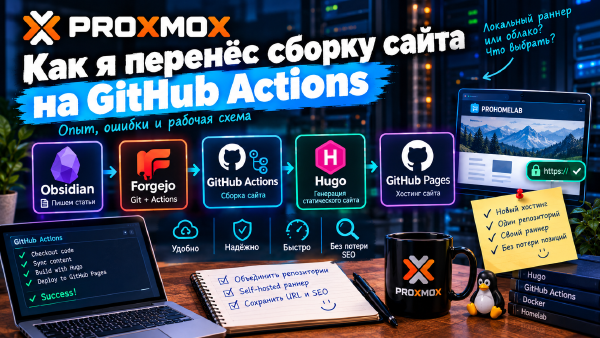
Как я перевел сборку и деплой ProHomelab с самодельного Forgejo-раннера на self-hosted GitHub Actions runner прямо на своем LXC, объединил content и site в один репозиторий - и что из этого пошло не по плану.
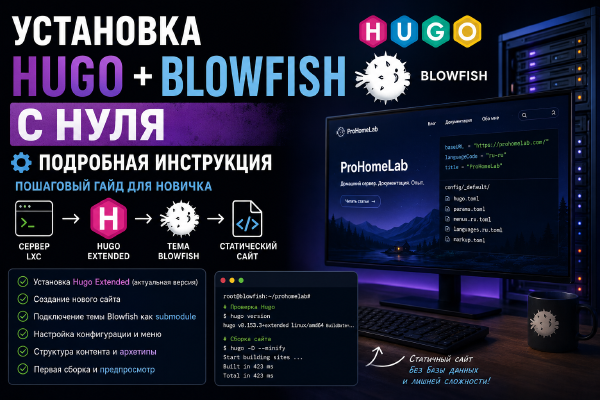
Разворачиваю Hugo Extended и тему Blowfish с чистого листа: от подготовки LXC и установки Hugo до создания сайта, подключения темы, настройки структуры контента и первой production-сборки.
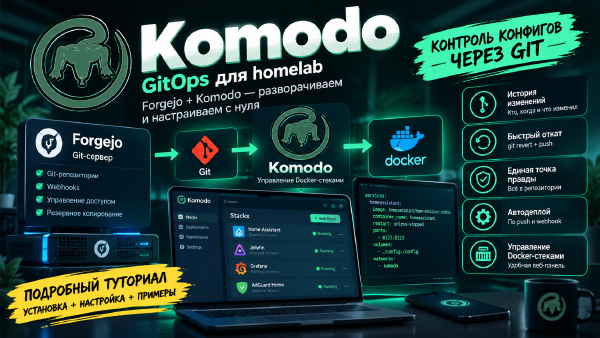
Подробный туториал по GitOps для начинающих: разворачиваем Forgejo как собственный git-сервер, Komodo для управления Docker-стеками и настраиваем автодеплой по push, с разбором каждого параметра конфигурации.
Пошагово строим GitOps-схему для Docker Compose: Forgejo хранит конфигурацию в Git, Komodo отслеживает изменения и автоматически обновляет стэки на нескольких серверах.
Устанавливаю Gotify в Docker и настраиваю push-уведомления от Proxmox VE, CrowdSec и Komodo - отдельный канал для инфраструктурных событий, без единого сообщения в общем чате Telegram.
Разбираем реальные ограничения Podman: сеть и порты в rootless-режиме, неполная совместимость с Docker Compose, виртуальная машина на macOS/Windows вместо демона, отсутствие оркестрации на несколько хостов, менее зрелая экосистема и более высокий порог входа для новичков.
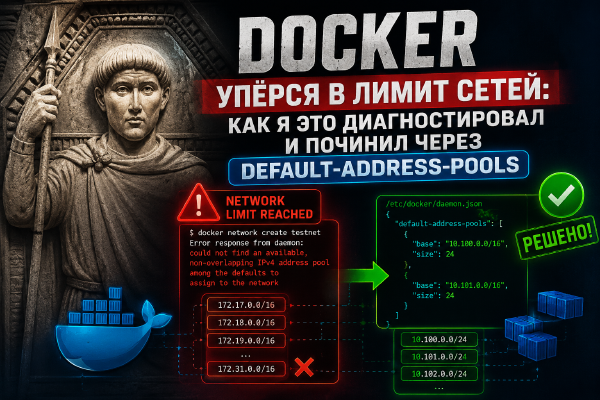
Разбор реального кейса: после перехода на отдельную Docker-сеть под каждый compose-стэк уперся в лимит could not find an available, non-overlapping IPv4 address pool. Почему так происходит, как это продиагностировать и как навсегда решить через default-address-pools в daemon.json.
Обзор Arcane - молодое, но быстро развивающиеся приложение - веб-интерфейс для Docker - и пошаговая инструкция по установке, настройке секретов, подключению существующих compose-проектов и базовой защите сокета.
Пошаговый обзор Dozzle - легкого self-hosted инструмента для просмотра логов Docker-контейнеров в реальном времени через веб-интерфейс. Установка через Docker Compose, настройка авторизации, мультихост-режим через агенты и рекомендации по безопасности docker.sock.
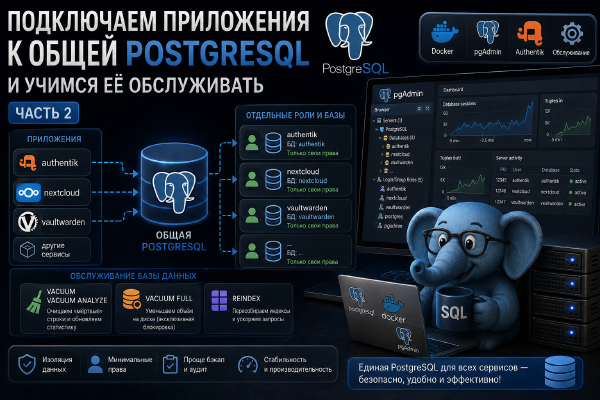
Вторая часть серии про единую PostgreSQL для домашнего сервера. Создаем в pgAdmin отдельного пользователя и базу данных с минимальными правами под конкретное приложение, подключаем Authentik к общей БД вместо его собственного контейнера, и разбираем базовое обслуживание - VACUUM, ANALYZE, REINDEX и когда это вообще нужно делать руками.
Настраиваю self-hosted Postiz и пытаюсь подключить к нему YouTube, VK и RuTube - разбираю реальные шаги, нужные env-переменные и известные баги. В итоге из трех площадок стабильно работает только одна, и честно рассказываю почему.
Пошаговая инструкция по установке Komodo как альтернативы Portainer: docker-compose, MongoDB, bind mount вместо volumes, вход через Authentik (OIDC) и подключение дополнительных хостов через Periphery.
Третья часть серии про Traefik в LXC - установка CrowdSec в тот же контейнер, что и сам Traefik. Коллекции сценариев, профиль реагирования с уведомлениями в Gotify, источники логов (Traefik, syslog, AppSec), и подключение bouncer-плагина обратно к Traefik.
Продолжение серии про Traefik в LXC - от тестового бинарника к рабочей конфигурации. Токен Cloudflare, финальный static config, wildcard-сертификат, защита dashboard через Basic Auth, ротация логов, структура dynamic config и перенос десятка сервисов с Docker labels на file provider. CrowdSec - в планах, отдельным заходом.
Middleware - второй по значимости строительный блок Traefik после роутеров. В этой статье разбираю, что это такое, зачем нужно, как применяется, что такое chain, и прохожусь по всем middleware из открытой версии Traefik с примерами конфигурации, которые использую у себя.
Подробная инструкция по установке и настройке Traefik в LXC-контейнере для организации обратного прокси. Рассмотрены настройка Docker, конфигурация маршрутизации, интеграция с SSL и рекомендации по управлению веб-трафиком.
Разбираю 36 плагинов Obsidian, которые заменили встроенный функционал Trilium Notes после переезда - от Templater и Bases до Excalidraw и Kanban. Сравниваю философию двух систем и объясняю, почему решающим фактором стала поддержка YAML Front Matter для публикации статей через Hugo.
Продолжение цикла статей про домашний NAS на Fedora Server 44. На этот раз настраиваем автоматическое создание и очистку снапшотов ZFS с помощью Sanoid, разбираем политику хранения снимков и systemd-таймеры, а также знакомимся с Syncoid для будущей репликации данных на резервный сервер.
Собираем современный домашний NAS на Fedora Server 44 с файловой системой OpenZFS, веб-интерфейсом Cockpit и файловым сервером Samba. Полная пошаговая инструкция по установке, настройке ZFS, SELinux и публикации SMB-шары.
Netbird позволяет публиковать локальные сервисы в интернет без открытия портов, используя безопасные туннели и удобный веб-интерфейс - идеальное решение для домашнего сервера и homelab.
Pangolin позволяет публиковать локальные сервисы в интернет без открытия портов, используя безопасные туннели и удобный веб-интерфейс - идеальное решение для домашнего сервера и homelab.
Подробная инструкция по установке и настройке Grimmory: развертывание в Docker, добавление книг, организация библиотеки и использование встроенной веб-читалки.
Подробная инструкция по установке и настройке BookLore: развертывание в Docker, добавление книг, организация библиотеки и использование встроенной веб-читалки.
Разбираю Memos - легкое self-hosted приложение для быстрых заметок, своего рода self-hosted замену Google Keep. Что это, кому подойдет и не подойдет, и актуальный docker-compose за Traefik с разбором каждой переменной.
Пошаговое руководство по настройке email-уведомлений в Authentik: подключение SMTP, включение уведомлений о событиях, настройка шаблонов писем и проверка доставки.
Подробное руководство по настройке Cloudflare Turnstile - современной альтернативы CAPTCHA для защиты форм входа, регистрации и восстановления пароля без ухудшения пользовательского опыта.
Руководство по настройке двухфакторной аутентификации в Authentik с использованием TOTP и WebAuthn, разбором flows, stages и best practices по безопасности.
Подробное руководство по настройке восстановления пароля в Authentik с разбором flows, stages и policies, а также рекомендациями по защите от username enumeration атак.
Podman - контейнерный движок без демона, ориентированный на безопасность и rootless-режим. Разбираем историю проекта, архитектуру, отличия от Docker, поды, Quadlet и Podlet - и когда есть смысл переходить.
В этой статье мы собрали самые интересные self-hosted приложения, которые появились в 2025 году. От медиасерверов и инструментов для продуктивности до систем для безопасности и автоматизации - разберем, что стоит попробовать и почему.
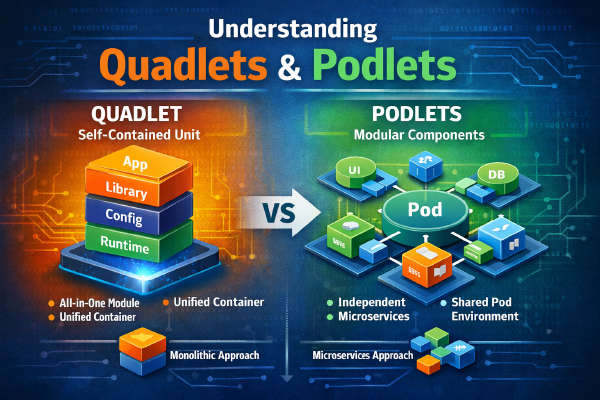
Quadlet - декларативный формат systemd-юнитов для Podman, а Podlet - утилита, которая генерирует эти юниты из podman run и docker-compose.yml. Разбираем оба инструмента на практических примерах и сравниваем с Docker Compose.
Homelabbing - это создание домашней лаборатории для экспериментов с серверами, сетями и сервисами. Он помогает изучать технологии, тестировать новые решения и развивать практические навыки ИТ.
Сравниваем Docker, Podman и Kubernetes: архитектура, безопасность, накладные расходы и реальные сценарии применения - от homelab до production-кластеров.
Подробно объясняем, как Proxy Provider в Authentik добавляет аутентификацию и SSO к любым приложениям. Простая схема потока, ключевые понятия и примеры использования.
Подробный обзор первичной настройки Authentik - open source системы для централизованной аутентификации и авторизации (IdP/SSO). Рассмотрим самые первые шаги по настройке Authentik.
Подробная инструкция по установке и настройке Diun для отслеживания обновлений Docker-образов. Рассмотрены шаги по развертыванию, интеграции с уведомлениями и автоматизации мониторинга, чтобы своевременно обновлять контейнеры и повышать безопасность системы.
Пошаговая инструкция по установке и настройке Trilium для организации заметок и баз знаний на личном сервере. Рассмотрены установка через Docker, настройка веб-интерфейса, пользователей и рекомендации по эффективному управлению заметками.
Пошаговая инструкция по установке Vaultwarden -легкой self-hosted версии Bitwarden. От базового docker-compose до продвинутой конфигурации с SSO и push-уведомлениями.
Подробная инструкция по установке и настройке Nextcloud в LXC-контейнере - MariaDB как в видео (с опцией внешнего PostgreSQL), опциональные данные на NFS-шаре, PHP-FPM/OPCache/APCu/Redis, живые обновления через notify_push и фото-галерея Memories с транскодированием видео.
Пошаговая инструкция по установке и настройке Mealie для управления рецептами на личном сервере. Рассмотрены установка через Docker, настройка базы данных, веб-интерфейса и мобильного доступа, интеграция с внешними источниками рецептов, а также новые ИИ-функции (импорт рецептов из видео) и стандартизация единиц измерения.
Подробная инструкция по установке и настройке PostgreSQL на сервере. Рассмотрены шаги по установке, созданию пользователей и баз данных, настройке резервного копирования и базовой безопасности для стабильной и надежной работы.
Сравнительный обзор популярных решений для аутентификации: Authelia, Authentik, Keycloak и Zitadel. Рассмотрены возможности, плюсы и минусы каждого сервиса, сценарии применения и рекомендации для выбора подходящего инструмента для домашнего или корпоративного использования.
Подробная инструкция по установке и настройке Fedora Server 42. Рассмотрены основные шаги: установка системы, настройка пользователей, сетевых сервисов и базовая конфигурация для безопасного и стабильного сервера.
Пошаговая инструкция по установке и настройке Linkwarden для безопасного управления ссылками. Рассмотрены установка сервера, настройка пользователей, интеграция с браузером и мобильными устройствами, а также базовые настройки безопасности.
Полная инструкция по установке и настройке Audiobookshelf для хранения и прослушивания аудиокниг на личном сервере. Рассмотрены все шаги от установки до веб-интерфейса и мобильного доступа.