
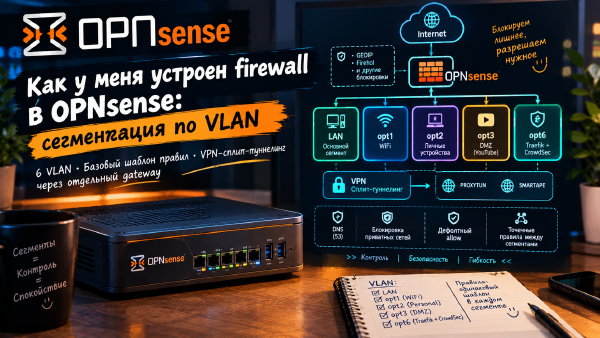
Как у меня устроен firewall в OPNsense
Общий обзор моей сегментации сети в OPNsense: шесть VLAN с разным назначением, повторяющийся базовый шаблон правил (DNS, блокировка приватных сетей, дефолтный allow), VPN-сплит-туннелинг через алиасы и отдельный gateway, и разбор точечных межсегментных правил для каждого сегмента.